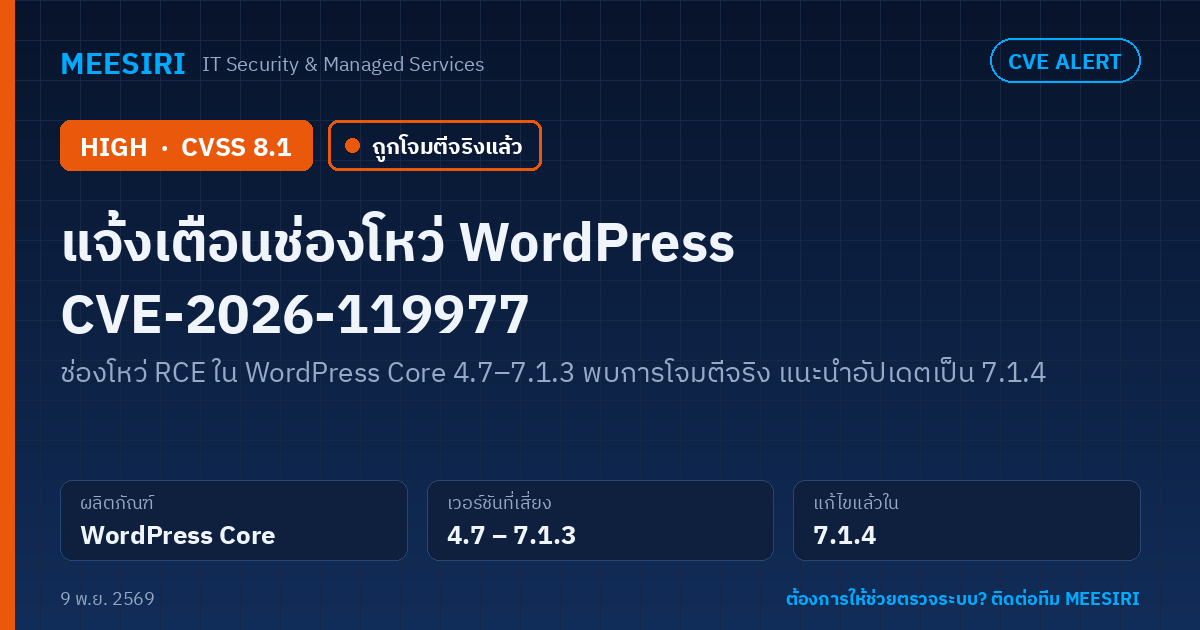
เว็บไซต์ที่ใช้งาน WordPress Core เวอร์ชัน 4.7 ถึง 7.1.3 กำลังเผชิญกับช่องโหว่ CVE-2026-119977 ซึ่งมีความรุนแรงระดับสูง (High) และเปิดโอกาสให้ผู้โจมตีสั่งรันโค้ดจากระยะไกล (Remote Code Execution หรือ RCE) ได้โดยไม่ต้องยืนยันตัวตนระหว่างที่ระบบกำลังอัปเกรด ปัจจุบันพบการโจมตีจริง และ CISA ได้เพิ่มช่องโหว่นี้เข้าสู่บัญชี KEV แล้ว ผู้ดูแลระบบและองค์กรที่ใช้ WordPress จึงควรตรวจสอบเวอร์ชันที่ใช้งานและอัปเดตเป็นเวอร์ชัน 7.1.4 หรือเวอร์ชันที่ได้รับการแก้ไข (patched backport) ทันที
สรุปสั้นสำหรับผู้บริหาร - ความเสี่ยง: ช่องโหว่ Remote Code Execution (RCE) แบบไม่ต้องยืนยันตัวตน (คะแนน CVSS 3.1 อยู่ที่ 8.1 ระดับ High) ทำให้ผู้โจมตีสั่งรันโค้ดบนเซิร์ฟเวอร์ได้ในช่วงที่ระบบกำลังอัปเกรด และพบการโจมตีจริงแล้ว - ระบบที่ได้รับผลกระทบ: เว็บไซต์ที่ใช้ WordPress Core เวอร์ชัน 4.7 ถึง 7.1.3 ที่ยังไม่ได้ติดตั้ง patch ล่าสุด - แนวทางปฏิบัติ: สำรองข้อมูลเว็บไซต์ ตรวจสอบร่องรอยความผิดปกติ และอัปเดตเป็น WordPress 7.1.4 หรือเวอร์ชัน backport ที่แก้ไขแล้ว - ความเร่งด่วน: แนะนำให้ดำเนินการทันที เนื่องจากถูกเพิ่มในรายการ CISA KEV เมื่อวันที่ 3 พฤศจิกายน 2026 และ Wordfence บล็อกการโจมตี 56,778 ครั้งใน 24 ชั่วโมง
ช่องโหว่นี้คืออะไร
CVE-2026-119977 เป็นช่องโหว่ประเภท Time-of-Check to Time-of-Use (TOCTOU) race condition ในกระบวนการอัปเกรดของ WordPress Core โดยมีคะแนน CVSS 3.1 อยู่ที่ 8.1 (Vector: CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H) ค้นพบโดยนักวิจัย Umut Bayram จาก Picus Security และเปิดเผยต่อสาธารณะเมื่อวันที่ 28 ตุลาคม 2026
สาเหตุเกิดจากขั้นตอนการอัปเกรด WordPress Core แบบเต็มแพ็กเกจ (full-package core upgrades) ที่ใช้พาธพักไฟล์ชั่วคราว (staging paths) ซึ่งคาดเดาตำแหน่งได้และเปิดให้เข้าถึงผ่านเว็บได้โดยตรง แม้ช่วงเวลาอัปเกรด (upgrade window) จะเกิดขึ้นเพียงสั้น ๆ แต่ผู้โจมตีที่ไม่ต้องยืนยันตัวตน (unauthenticated attacker) สามารถอาศัยจังหวะเวลาดังกล่าวส่งคำสั่งเพื่อรันโค้ดบนเซิร์ฟเวอร์ได้
เมื่อวันที่ 3 พฤศจิกายน 2026 หน่วยงาน CISA ได้เพิ่ม CVE-2026-119977 เข้าสู่บัญชี Known Exploited Vulnerabilities (KEV) หลังพบการโจมตีจริง (ยังไม่ทราบข้อมูลการนำไปใช้กับแรนซัมแวร์) นอกจากนี้ Wordfence รายงานว่าได้บล็อกการโจมตีที่มุ่งเป้าช่องโหว่นี้ถึง 56,778 ครั้งภายในเวลา 24 ชั่วโมง
ใครได้รับผลกระทบ
เว็บไซต์ที่ใช้งาน WordPress Core ตั้งแต่เวอร์ชัน 4.7 จนถึง 7.1.3 ล้วนได้รับผลกระทบจากช่องโหว่ CVE-2026-119977
ทีมพัฒนา WordPress ได้แก้ไขปัญหานี้ในเวอร์ชัน 7.1.4 และออกอัปเดตความปลอดภัยย้อนหลัง (patched backport) สำหรับเวอร์ชันเก่า ได้แก่ 4.7.39, 4.8.34, 4.9.35, 5.0.31, 5.1.28, 5.2.30, 5.3.27, 5.4.25, 5.5.24, 5.6.23, 5.7.21, 5.8.19, 5.9.20, 6.0.18, 6.1.16, 6.2.15, 6.3.14, 6.4.14, 6.5.14, 6.6.11, 6.7.11, 6.8.12, 6.9.11 และ 7.0.8 ทั้งนี้ WordPress ระบุว่ามีเพียงเวอร์ชันล่าสุดเท่านั้นที่ได้รับการสนับสนุนอย่างต่อเนื่อง
นอกจากนี้ เวอร์ชัน 7.1.4 ยังแก้ไขช่องโหว่ Stored XSS หลายจุด (blocks, Interactivity API, Customizer, user logins และ privacy requests) ช่องโหว่ Stored DoS ใน Interactivity API ปัญหาการเข้าถึง customizer changesets ที่ยังไม่เผยแพร่โดยไม่ต้องยืนยันตัวตน และอัปเดตใบรับรองราก (bundled root certificates) จากการเพิกถอนใบรับรอง eMudhra
วิธีตรวจสอบว่าเว็บไซต์ของคุณเสี่ยงหรือไม่
ทีมไอทีและผู้ดูแลระบบสามารถตรวจสอบเว็บไซต์ได้ตามขั้นตอนต่อไปนี้
- ตรวจสอบผ่าน WordPress Dashboard: เข้าสู่ระบบหลังบ้าน ไปที่เมนู Dashboard > Updates เพื่อดูเวอร์ชันปัจจุบัน หากเป็นเวอร์ชัน 4.7 ถึง 7.1.3 ที่ยังไม่ได้รับ patch ตามรายการข้างต้น แสดงว่ายังมีความเสี่ยง
- ตรวจสอบจากไฟล์ระบบ: เปิดดูไฟล์
wp-includes/version.phpบนเซิร์ฟเวอร์ แล้วตรวจสอบค่าตัวแปร$wp_versionเพื่อยืนยันเวอร์ชันที่แท้จริง - ตรวจสอบสถานะ Auto-update: เว็บไซต์ที่เปิดใช้งานการอัปเดตอัตโนมัติในเบื้องหลัง (automatic background updates) จะได้รับการอัปเดตโดยอัตโนมัติ แต่ควรตรวจสอบซ้ำว่าไม่ได้ถูกปิดไว้ในระบบ
- ตรวจสอบกับ Hosting-managed WordPress: หากใช้บริการโฮสติ้งที่ดูแลจัดการ WordPress ให้ตรวจสอบในแผงควบคุมหรือสอบถามผู้ให้บริการว่าได้อัปเดตแพตช์ความปลอดภัยสำหรับ CVE-2026-119977 แล้วหรือไม่
วิธีแก้ไขและลดความเสี่ยง
แนวทางปฏิบัติเพื่อป้องกันและลดความเสี่ยงมีดังนี้
- สำรองข้อมูลก่อนอัปเดต (Backup First): สำรองไฟล์เว็บไซต์ทั้งหมดและฐานข้อมูลไว้ในพื้นที่ปลอดภัยก่อนเริ่มอัปเดต
- อัปเดตเป็นเวอร์ชัน 7.1.4 หรือเวอร์ชัน backport ที่แก้ไขแล้ว: อัปเดตผ่านเมนู Dashboard > Updates > Update Now หรือดาวน์โหลดไฟล์จาก wordpress.org โดยตรง
- ตรวจสอบร่องรอยการถูกบุกรุก (Signs of Compromise): ตรวจสอบความผิดปกติในระบบ เช่น บัญชีผู้ดูแลระบบที่ไม่รู้จัก (unknown admin users) ไฟล์ระบบที่ถูกแก้ไขโดยไม่ทราบสาเหตุ และไฟล์แปลกปลอมที่ตกค้างอยู่ในโฟลเดอร์
wp-content/upgrade - ใช้งาน Web Application Firewall (WAF): เปิดใช้งาน WAF เพื่อช่วยคัดกรองและบล็อกคำขอที่พยายามโจมตีพาธชั่วคราวระหว่างการอัปเกรด
MEESIRI ช่วยอะไรได้
หากองค์กรของคุณต้องการความช่วยเหลือในการตรวจสอบและดูแลความปลอดภัยของระบบ WordPress ทีมงาน MEESIRI พร้อมให้บริการดังนี้
- อัปเดตแพตช์ฉุกเฉิน (Emergency Patching): สำรองข้อมูล ทดสอบความเข้ากันได้ และอัปเดต WordPress Core สู่เวอร์ชันที่ปลอดภัยอย่างราบรื่น
- ตรวจสอบร่องรอยการถูกโจมตี (Compromise Check): ตรวจสอบไฟล์ระบบ โฟลเดอร์
wp-content/upgradeและบัญชีผู้ดูแลระบบเพื่อค้นหาความผิดปกติ - ดูแลอัปเดตและเฝ้าระวังต่อเนื่อง (Managed Updates & Monitoring): บริหารจัดการ patch ความปลอดภัยและติดตามแจ้งเตือนช่องโหว่ให้เว็บไซต์ขององค์กรอย่างสม่ำเสมอ
- ตั้งค่า WAF และเสริมความแข็งแกร่ง (WAF & Hardening): ปรับแต่งการตั้งค่าความปลอดภัยของเว็บเซิร์ฟเวอร์และ WAF เพื่อลดความเสี่ยงจากการโจมตีอัตโนมัติ
หากต้องการให้ทีมงานช่วยตรวจสอบเวอร์ชันเว็บไซต์ ประเมินความเสี่ยงจาก CVE-2026-119977 หรือดำเนินการอัปเดตอย่างปลอดภัย สามารถติดต่อ MEESIRI เพื่อรับคำปรึกษาได้ทันที
แหล่งอ้างอิง
- https://wordpress.org/news/2026/10/wordpress-7-1-4/
- https://www.wordfence.com/threat-intel/vulnerabilities/wordpress-core/wordpress-core-470-713-unauthenticated-upgrade-window-staged-installer-remote-code-execution
- https://nvd.nist.gov/vuln/detail/CVE-2026-119977
- https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-119977